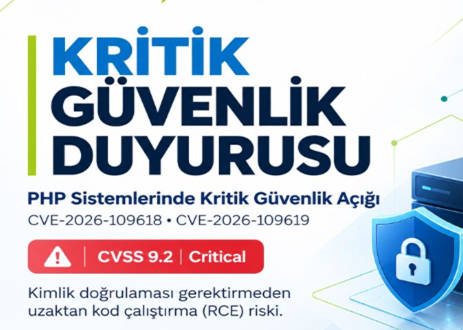
Kişisel Verileri Koruma Kurumu (KVKK) tarafından yayımlanan “PHP Güvenlik Açıklarına İlişkin Önemli Hatırlatma” duyurusunu bilginize sunar, gerekli tedbirlerin gecikmeksizin alınmasını önemle bilginize sunarız.
Kurum duyurusunda, PHP programlama dilinde
tespit edilen kritik güvenlik açıklarının, gerekli önlemler alınmadığı takdirde
sunucularda uzaktan kod çalıştırılması riskine yol açabileceği
belirtilmektedir. Bu tür bir açık; internet sitesi, müşteri/üye paneli, başvuru
formları, e-ticaret altyapısı veya PHP tabanlı iç uygulamalar üzerinden işlenen
kişisel verilere yetkisiz erişim, verilerin sızdırılması, değiştirilmesi veya
silinmesi sonucunu doğurabilir.
Kurum, PHP tabanlı internet sitesi ve web
uygulaması kullanan tüm veri sorumlularının yazılımlarını güvenli sürümlere
güncellemesini, ağ ve erişim güvenliğini gözden geçirmesini ve ilgili güvenlik
duyurularını takip etmesini istemektedir. Ayrıca Siber Güvenlik Başkanlığı
tarafından yayımlanan güvenlik bildirimlerinin (siberguvenlik.gov.tr/guvenlik-bildirimleri)
düzenli olarak izlenmesi gerekmektedir.
Hukuki Çerçeve
6698 sayılı Kişisel Verilerin Korunması
Kanunu’nun 12. maddesi uyarınca veri sorumluları, kişisel verilerin hukuka
aykırı işlenmesini ve verilere hukuka aykırı erişilmesini önlemek ile verilerin
muhafazasını sağlamak amacıyla uygun güvenlik düzeyini temin etmeye yönelik
gerekli her türlü teknik ve idari tedbiri almakla yükümlüdür. Kamuoyuna
duyurulmuş kritik bir açığın giderilmemesi, olası bir incelemede bu
yükümlülüğün yerine getirilmediği yönünde değerlendirilebilir ve Kanun’un 18.
maddesi kapsamında idari para cezası riski doğurabilir.
Olay Özeti
21
Ekim 2026 tarihinde PHP tabanlı sistemleri etkileyen CVE-2026-109618 ve
CVE-2026-109619 numaralı, CVSS 9.2 (Critical) seviyesinde iki kritik güvenlik
zafiyeti yayımlanmıştır.
Bu
zafiyetler, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına (RCE)
ve etkilenen sistemlerin ele geçirilmesine neden olabilmektedir.
🛡️Siber Güvenlik olarak Alınması Gereken Önlemler
1. İşletim
Sistemi ve Uygulama Güvenliği
• PHP
kullanan sunucuların, uygulamaların ve sürümlerin envanteri çıkarılmalıdır.
• Etkilenen
PHP sürümleri 8.2.35, 8.3.36, 8.4.27 veya 8.5.12 sürümlerine ya da güvenlik
yaması uygulanmış paketlere yükseltilmelidir.
•
Güncelleme yapılamıyorsa geçici önlemler uygulanmalı ve servis erişimleri
kısıtlanmalıdır.
•
Güncelleme sonrası sürümler ve uygulama fonksiyonları doğrulanmalıdır.
2. Firewall
ve IPS Güvenliği
• Gereksiz
internet erişimleri kapatılmalı, kritik servislerin erişimleri
sınırlandırılmalıdır.
• Güncel
IPS imzaları kontrol edilmeli ve uygun Block aksiyonları uygulanmalıdır.
• HTTPS
trafiğinde SSL/TLS Deep Inspection gereksinimi değerlendirilmelidir.
3. WAF
Güvenliği
• Web
servislerinin WAF koruması altında olduğu doğrulanmalıdır.
• Güncel
WAF imzaları ve güvenlik kuralları uygulanmalıdır.
• WAF
üzerinden geçmeden sunuculara doğrudan erişim sağlayan bağlantılar
kısıtlanmalıdır.
⚠️ ÖNEMLİ: Firewall, IPS ve WAF önlemleri saldırı riskini
azaltmakla birlikte kesin koruma sağlamamaktadır. Kalıcı çözüm için PHP
güvenlik güncellemeleri ivedilikle uygulanmalıdır.
KVK Teknik
Olarak Alınması Gereken Tedbirler
Aşağıdaki tedbirlerin bilgi işlem birimi,
hosting/sunucu hizmet sağlayıcınız ve yazılım tedarikçileriniz ile birlikte
uygulanmasını tavsiye ederiz.
A. Envanter ve güncelleme
1.
PHP kullanan tüm internet siteleri, alt alan
adları, paneller ve iç uygulamalar listelenmeli; her birinin PHP sürümü tespit
edilmelidir.
2.
PHP, resmi olarak desteklenen ve güvenlik yaması
alınan güncel sürüme yükseltilmelidir. Destek süresi dolmuş (EOL) sürümler
kullanılmamalıdır.
3.
WordPress, Laravel vb. içerik yönetim sistemleri,
çatılar, eklentiler, temalar ve kütüphaneler de güncellenmeli; kullanılmayan
eklenti ve uygulamalar kaldırılmalıdır.
4.
Hosting firmasından sunucudaki PHP sürümünün ve
yamaların güncel olduğuna dair yazılı teyit alınmalıdır.
B. Sunucu ve yapılandırma güvenliği
1.
PHP-CGI gibi gerekli olmayan çalıştırma modları
ve servisler kapatılmalıdır.
2.
display_errors kapatılmalı, expose_php devre dışı
bırakılmalı, riskli fonksiyonlar (exec, shell_exec, system, passthru vb.)
ihtiyaç yoksa disable_functions ile engellenmelidir.
3.
Dosya yükleme alanlarında dosya türü ve boyut
kontrolü yapılmalı, yükleme dizinlerinde PHP çalıştırılması engellenmelidir.
4.
Web uygulaması güvenlik duvarı (WAF) kullanılmalı
ve kuralları güncel tutulmalıdır.
C. Ağ ve erişim güvenliği
1.
Yönetim panelleri, veritabanı ve sunucu yönetim
araçlarına (phpMyAdmin, cPanel, SSH vb.) erişim IP kısıtlaması veya VPN ile
sınırlandırılmalıdır.
2.
Yönetici hesaplarında güçlü parola ve çok
faktörlü kimlik doğrulama kullanılmalı, gereksiz ve eski kullanıcı hesapları
kapatılmalıdır.
3.
Veritabanı kullanıcılarına yalnızca ihtiyaç
duyulan yetkiler verilmeli (en az yetki ilkesi), kişisel veri içeren alanlar
mümkünse şifrelenmelidir.
D. İzleme, yedekleme ve müdahale
1.
Web sunucusu ve uygulama logları tutulmalı;
olağan dışı dosya değişiklikleri, bilinmeyen dosyalar (web shell) ve şüpheli
istekler incelenmelidir.
2.
Güncelleme öncesinde ve düzenli aralıklarla yedek
alınmalı, yedeklerin geri yüklenebildiği test edilmelidir.
3.
Güncellemeler sonrasında zafiyet taraması veya
sızma testi yaptırılması önerilir.
4.
KVKK, Siber Güvenlik Başkanlığı ve php.net güvenlik duyurularını takip edecek bir sorumlu
belirlenmelidir.
5.
Yapılan tüm çalışmalar tarih ve sorumlu
bilgisiyle kayıt altına alınmalıdır; bu kayıtlar Kurum incelemesinde tedbir
alındığının ispatı olarak kullanılabilir.
Kaynaklar:
1-
23.10.2026 tarihli PHP güvenlik açıklarına ilişkin
Kişisel Verileri Koruma Kurumu duyurusu ve alınması gereken tedbirler hk duyuru
2-
https://siberguvenlik.gov.tr/guvenlik-bildirimleri/detay/tr-26-1372
3- php.net/archive/2026.php


